
Обзор
Обращаться к бакетам в Object Storage можно двумя способами:
- Через эндпоинт
storage.mwsapis.ru, доступный из внешней сети. - Через эндпоинт
storage.pl.mwsapis.ruс использованием PrivateLink, доступный только по внутренней сети облака.
Использовать эндпоинты можно как одновременно, так и по отдельности.
Чтобы определить, какие операции разрешены и при каких условиях, в обоих способах используются следующие механизмы управления доступом:
Использование механизмов доступа
Заголовок раздела «Использование механизмов доступа»IAM-роли
Заголовок раздела «IAM-роли»IAM-роли используются для следующих целей:
Централизованное управление доступом
Например, с бакетом работают несколько пользователей. Доступ пользователей к объектам можно разграничить с помощью ролей: одни получат доступ только на чтение и смогут скачивать объекты из бакета, а другие — не только скачивать, но и загружать новые объекты.Организация взаимодействия сервисов и приложений с Object Storage
Например, вам нужно настроить консольную утилиту для работы с Object Storage. Для этого вам нужно создать сервисный аккаунт, от имени которого она будет работать. Затем сервисному аккаунту нужно назначить роль, позволяющую создавать и удалять бакеты, загружать в них объекты и изменять их настройки.
Политики бакета
Заголовок раздела «Политики бакета»Политики бакета используются в ситуациях, когда нужно предоставить одинаковые права доступа к бакету для большого количества пользователей или приложений:
Публичный доступ
Например, вам нужно разместить в бакете статический веб-сайт, который был бы доступен всем пользователям в Интернете. Для этого вы можете создать политику бакета, которая разрешает публичный доступ на чтение ко всем объектам в бакете.Управление доступом для нескольких учетных записей
Например, вам требуется открыть доступ к данным в вашем бакете для другой учетной записи Object Storage. Для этого вы можете создать политику бакета, которая разрешает доступ к объектам в бакете для другой учетной записи.Организация доступа при определенных условиях
Вы можете настроить доступ к объектам в бакете при определенных условиях. Например, открыть доступ только для конкретного диапазона IP-адресов, а также задать разные разрешения для эндпоинтовstorage.mwsapis.ruиstorage.pl.mwsapis.ru. Все условия прописываются в политике бакета.
Взаимосвязь механизмов
Заголовок раздела «Взаимосвязь механизмов»При управлении доступом используется принцип наименьших привилегий. Взаимодействие механизмов управления показано на схеме:
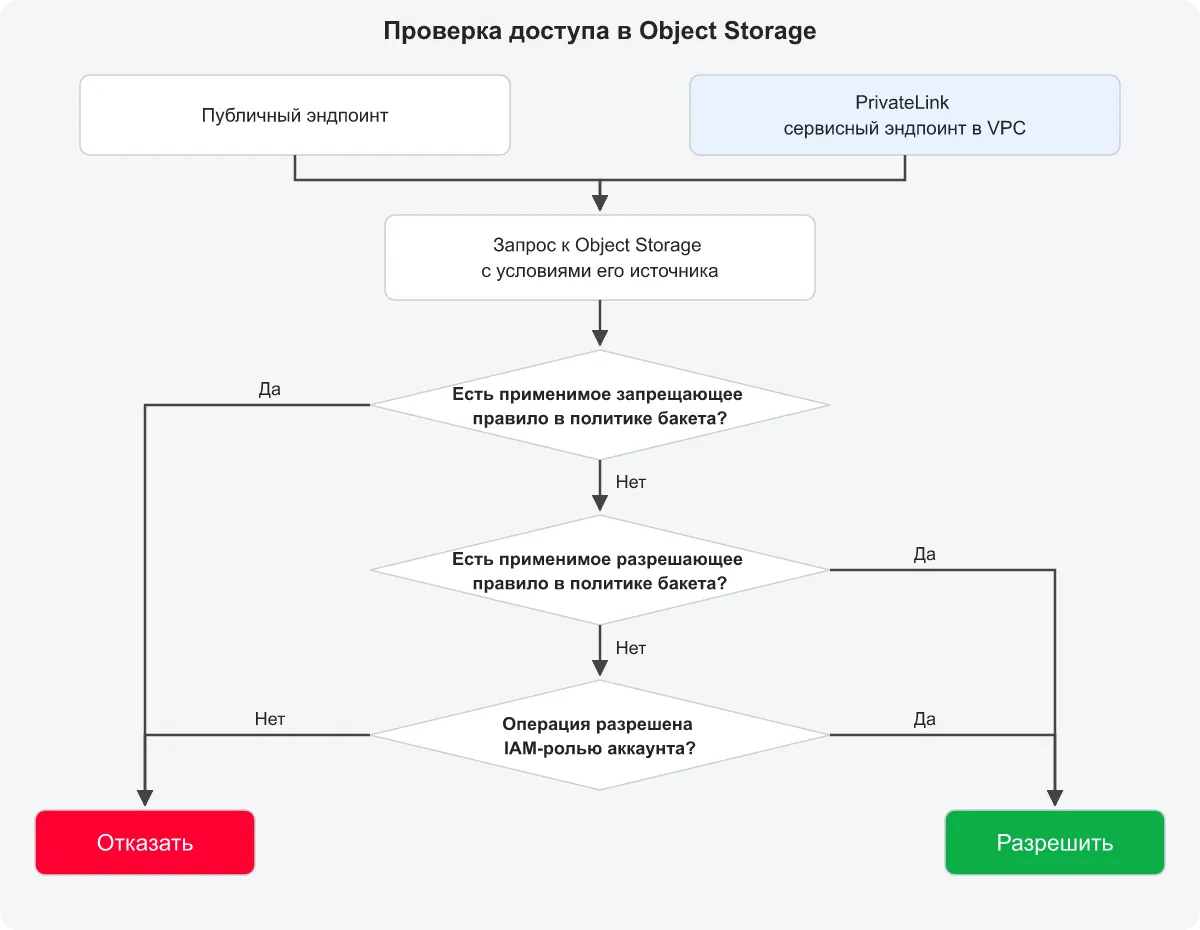
Запрещающее правило блокирует действие, даже если оно разрешено другим правилом политики или IAM-ролью. Если в политике нет подходящего запрета, доступ предоставляется по разрешающему правилу политики или IAM-роли.